Le tecnologie di AI code review hanno rivoluzionato le pratiche di sviluppo software aumentando velocità, efficienza e collaborazione. Entro il 2026, tecnologie come CodeRabbit AI code review, Greptile AI code review e Enter Pro saranno all'avanguardia della nuova era dei processi di sviluppo grazie all'uso dell'intelligenza artificiale. Le tecnologie di revisione del codice tramite AI automatizzano il processo di revisione delle pull request, rilevamento di bug e mantenimento degli standard di codifica senza richiedere molto lavoro da parte degli sviluppatori.
Perché l'AI per la revisione del codice sta diventando essenziale
L'AI per la revisione del codice è diventata necessaria a causa dei limiti delle revisioni del codice tradizionali, che richiedono molto tempo, non sono uniformi e sono costose per i moderni team di sviluppo. L'uso dell'intelligenza artificiale nelle revisioni del codice automatizza il processo di analisi delle pull request, riassumendo le modifiche, individuando eventuali minacce alla sicurezza e scovando errori di logica e problemi di performance. L'intelligenza artificiale può anche assistere nell'applicazione delle convenzioni di codifica tramite AI e nell'accelerazione del processo di merge riducendo l'affaticamento del revisore. Alla luce del maggiore utilizzo di codice generato dall'IA, vi è ora un urgente bisogno di una validazione automatizzata del codice.
6 Migliori strumenti di AI Code Review nel 2026
Scopri i principali strumenti di AI code review nel 2026 creati per ottimizzare le revisioni e migliorare la qualità del software.
- Enter Pro: AI di nuova generazione creata per flussi di lavoro ingegneristici scalabili
Enter Pro è una soluzione di livello enterprise e un assistente alla codifica basato su AI progettato per migliorare i processi di revisione del codice per i moderni team di sviluppo. La piattaforma aiuta ad automatizzare l'analisi delle pull request, far rispettare le linee guida di codifica e mantenere la conformità alle normative di sicurezza. Utilizzando flussi di lavoro basati su Git, Enter Pro analizza le modifiche al codice in tempo reale, applica le politiche organizzative e fornisce un'intelligenza artificiale contestualizzata per la revisione del codice in ambienti ingegneristici su larga scala.
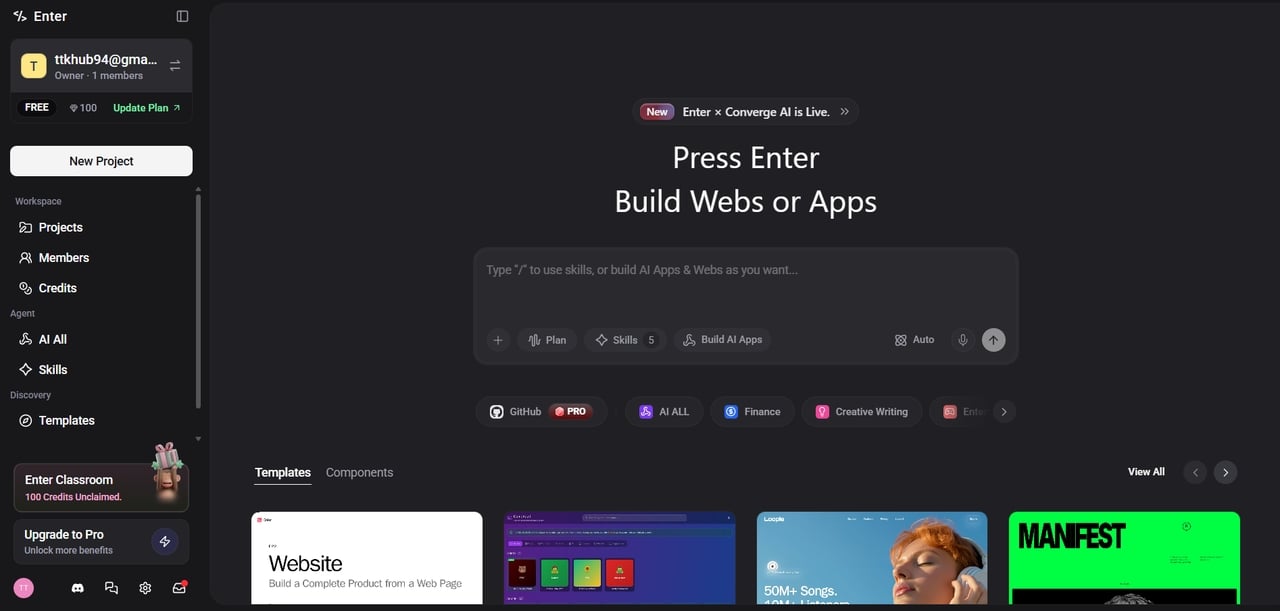
Perché agli sviluppatori piace:
Automatizzazione dell'analisi delle pull request e controllo delle modifiche al codice in tempo reale.
Invece di suggerimenti generici, fornisce feedback intelligenti basati su AI che comprendono il contesto specifico.
Caratteristiche chiave:
Automazione di livello Enterprise: Fornisce automazione per le revisioni del codice AI tra grandi team, garantendo revisioni delle PR standardizzate, sforzi ridotti e processi ingegneristici uniformi.
Applicazione avanzata della sicurezza: Garantisce la sicurezza del codice identificando eventuali lacune e rispettando le politiche di sicurezza in tutte le revisioni del codice AI.
Comprensione approfondita dei repository: Fornisce approfondimenti contestualizzati su monorepo e microservizi per raccomandazioni di revisione del codice AI più intelligenti.
Supporto all'integrazione CI/CD: Si integra con GitHub, GitLab e altre pipeline per facilitare la revisione del codice tramite AI nei processi CI/CD.
Visibilità inter-team: Fornisce visibilità sui colli di bottiglia nelle revisioni, statistiche sulla qualità del codice e prestazioni ingegneristiche complessive.
Ideale per
Migliorare il processo di revisione del codice
Far rispettare le linee guida di codifica
Mantenere conformità e sicurezza
Flussi di lavoro basati su Git in ambienti di grandi dimensioni
- CodeRabbit: Miglior strumento complessivo di AI code review
CodeRabbit è una popolare applicazione di revisione del codice basata sull'intelligenza artificiale che consente agli sviluppatori di eseguire un'analisi automatizzata delle pull request su GitHub e GitLab. CodeRabbit aiuta nella generazione di riepiloghi intelligenti del codice, rilevamento di bug e miglioramento della qualità del codice senza influire sulla produttività. CodeRabbit è popolare per la sua semplicità di utilizzo, il processo di installazione rapido e le robuste funzionalità di integrazione. Questo strumento è consigliato per le organizzazioni che devono condurre revisioni del codice basate su AI senza compromettere il ritmo di sviluppo.
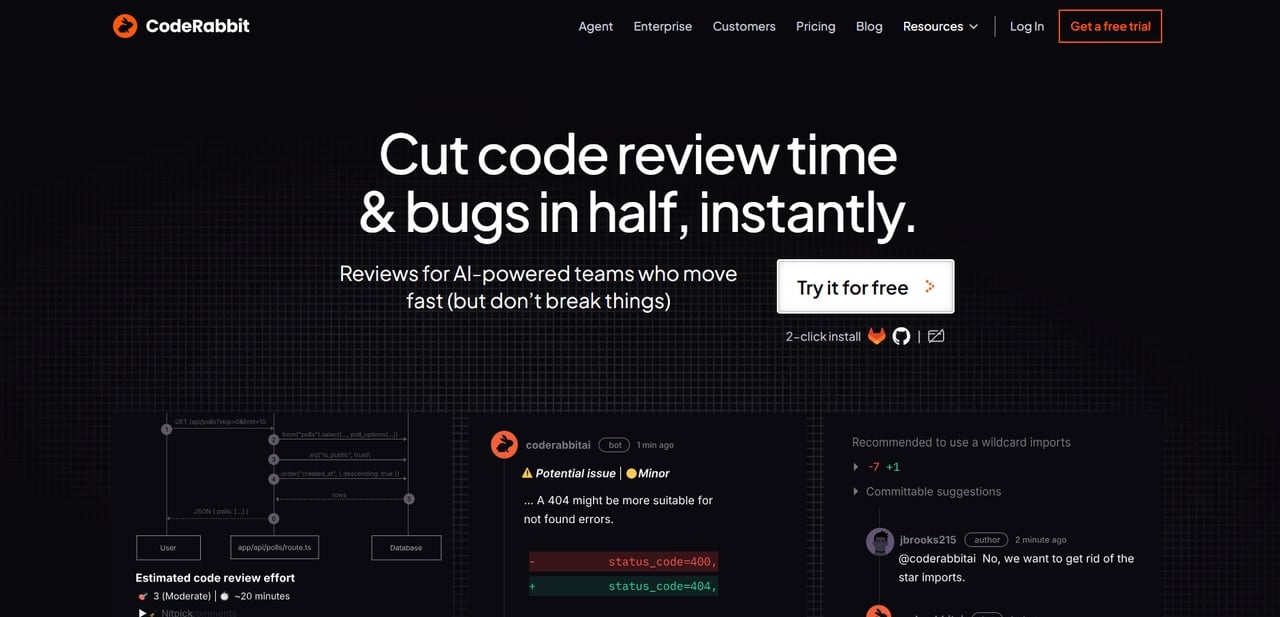
Perché agli sviluppatori piace:
Può essere integrato con GitHub e GitLab per revisioni automatiche e feedback sulle pull request
Fornisce riepiloghi, revisioni e controlli di sicurezza basati su AI per aiutare a eseguire revisioni rapide ed efficaci
Caratteristiche chiave:
**Riepiloghi PR basati su AI: **Descrivono automaticamente le modifiche al codice per velocizzare il processo di revisione
Commenti di revisione intelligenti: Fornisce feedback basato sull'intero contesto del codice
**Supporto multi-repo: **Analizza le modifiche al codice in più file
Rilevamento vulnerabilità: Identifica le vulnerabilità nel codice
**Integrazione Jira e CI/CD: **Integrazione senza soluzione di continuità con il processo di sviluppo
Regolazione della verbosità: Regola il livello dell'output AI
Ideale per:
Team ingegneristici in rapida crescita
Flussi di lavoro intensivi su GitHub
Startup che scalano i processi di qualità del codice
Requisiti di bassa complessità di configurazione
- Greptile: Ideale per il contesto a livello di repository
Greptile è un sofisticato sistema di AI code review che lavora in modo efficace nell'analisi dei repository. Greptile analizza l'architettura e le interrelazioni tra i servizi piuttosto che limitarsi a rivedere le pull request. Questo rende il sistema particolarmente utile per i team di ingegneria del software aziendali che lavorano su sistemi complessi. Il sistema consente agli sviluppatori di conoscere gli effetti a lungo termine del loro codice in ambienti di sviluppo software di grandi dimensioni.
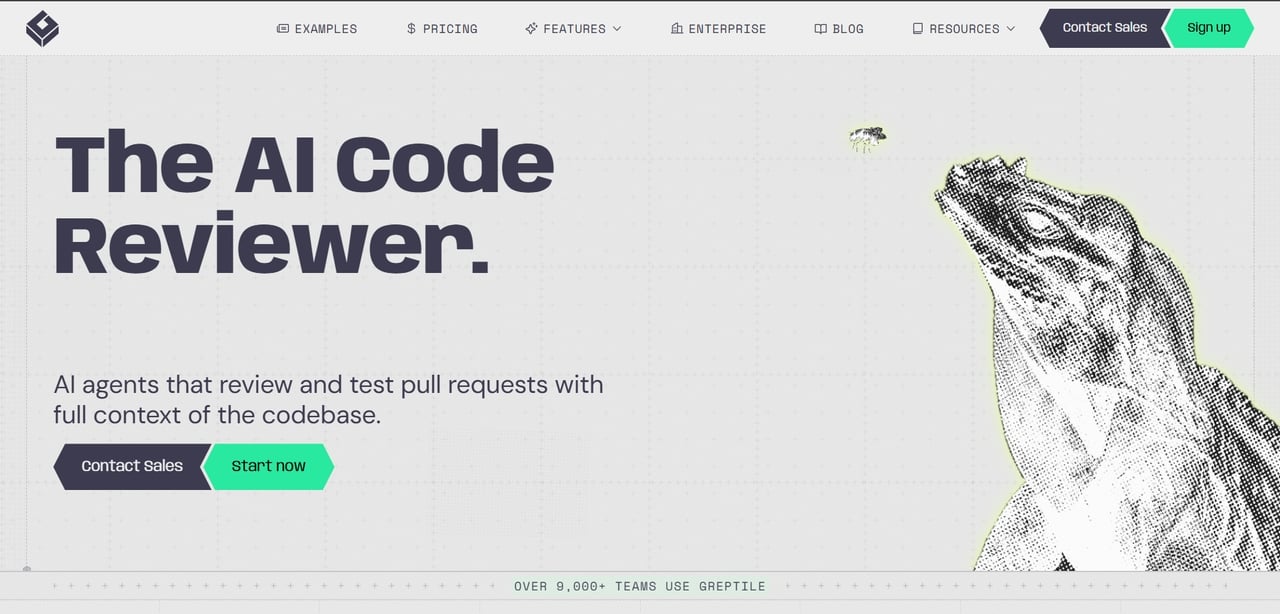
Perché agli sviluppatori piace:
- Greptile si concentra sull'intelligence avanzata dei repository per migliorare la comprensione del codice e la profondità della revisione su sistemi di grandi dimensioni.
Caratteristiche chiave:
**Comprensione tra repository: **Analizza le relazioni tra più codebase
Ragionamento contestuale profondo: Fornisce approfondimenti a livello di architettura per decisioni migliori
Ricerca di codice agentica: Abilita l'esplorazione intelligente di repository di grandi dimensioni
Analisi del codice a lunga durata: Comprende l'evoluzione storica del codice
Revisioni sensibili all'architettura: Si concentra sull'impatto delle modifiche a livello di sistema
Ideale per:
Team ingegneristici enterprise
Monorepo di grandi dimensioni
Architetture a microservizi
Sistemi pesanti in termini di infrastruttura
- GitHub Copilot code review: Miglior esperienza GitHub nativa
GitHub Copilot Code Review si aggiunge all'ecosistema GitHub esistente fornendo una funzionalità di revisione del codice basata su AI che è integrata direttamente nel flusso di lavoro dello sviluppatore. Questo strumento fornisce suggerimenti e riepiloghi online, così come feedback sulle pull request in VS Code. La cosa migliore è la sua integrazione nativa, che lo rende estremamente conveniente per i team che utilizzano già GitHub.
Perché agli sviluppatori piace:
Supporto nativo del flusso di lavoro GitHub con integrazione senza soluzione di continuità delle pull request
Integrazione stretta con VS Code per feedback AI in tempo reale durante lo sviluppo
Caratteristiche chiave:
Supporto nativo del flusso di lavoro GitHub: Integrato direttamente nell'ecosistema GitHub
Integrazione fluida delle pull request: Revisiona il codice all'interno dell'interfaccia PR
**Esperienza di sviluppo familiare: **Facile adozione per gli utenti GitHub esistenti
Integrazione VS Code: Fornisce suggerimenti AI all'interno dell'editor
**Onboarding rapido: **Configurazione minima richiesta per i team
Ideale per:
Organizzazioni native di GitHub
Team di ingegneria di piccole e medie dimensioni
Sviluppatori che utilizzano già Copilot
- Qodo: Miglior revisore AI focalizzato sull'accuratezza
Qodo è uno strumento di revisione del codice basato su AI progettato per fornire risultati accurati con rumore minimo e maggiore rilevanza. La tecnologia utilizza il ragionamento multi-agente per esaminare le pull request e identificare problemi importanti. Di conseguenza, è ideale per le organizzazioni che hanno bisogno di risultati precisi senza commenti estranei. Qodo è utile anche per migliorare la qualità del software attraverso la generazione di test e l'identificazione di bug.
Perché agli sviluppatori piace:
Crea automaticamente unit test completi ed evidenzia casi limite complessi
Agisce come un esperto revisore alla pari comprendendo cosa il codice sta cercando di realizzare
Caratteristiche chiave:
**Architettura di revisione multi-agente: **Migliora l'accuratezza attraverso il ragionamento AI a più livelli
Prioritizzazione intelligente: Evidenzia i problemi critici rispetto ai suggerimenti minori
Riduzione della generazione di rumore: Riduce al minimo i commenti di revisione irrilevanti
Rilevamento contestuale dei bug: Identifica problemi di logica più profondi nel codice
Supporto alla generazione di test: Aiuta a migliorare automaticamente la copertura dei test
Ideale per:
Team che danno priorità alla precisione della revisione
Ambienti ad alta conformità
Team di sviluppo attenti alla sicurezza
- Snyk Code: Ideale per revisioni focalizzate sulla sicurezza
Snyk Code è uno strumento di sicurezza basato su AI che aiuta a identificare vulnerabilità e pattern insicuri all'interno della codebase. È uno strumento efficace per identificare i rischi legati alle dipendenze. Può essere integrato nelle pipeline CI/CD e negli IDE per una verifica continua della sicurezza. Lo strumento Snyk è popolare tra le industrie regolamentate. Snyk aiuta i team ad affrontare potenziali minacce alla sicurezza e vulnerabilità nelle prime fasi del processo di sviluppo.
Perché agli sviluppatori piace:
Fornisce spiegazioni facili da capire per gli sviluppatori e specifiche per il contesto, insieme a correzioni automatiche pre-esaminate
Esegue scansioni di sicurezza rapide e senza build direttamente all'interno dell'IDE o della pull request
Caratteristiche chiave:
Analisi di sicurezza approfondita: Rileva vulnerabilità e pattern di codice insicuri
Prioritizzazione delle vulnerabilità: Evidenzia prima i rischi critici
**Approfondimenti open-source: **Tiene traccia dei rischi di sicurezza delle dipendenze
Integrazione IDE: Funziona direttamente all'interno degli strumenti per sviluppatori
**Supporto alla conformità: **Aiuta a soddisfare gli standard normativi
Ideale per:
Aziende Fintech
Team SaaS enterprise
Team ingegneristici focalizzati sulla sicurezza
- SonarQube: Miglior piattaforma ibrida di analisi statica
SonarQube è una delle piattaforme popolari per la qualità del codice, che incorpora sia il metodo convenzionale di analisi statica che la pratica attuale di AI assistita. Questo strumento è utile per far rispettare gli standard di codifica, gestire i debiti tecnici e mantenere la qualità del software per un lungo periodo di tempo. Grazie alle sue eccellenti capacità CI/CD e al supporto multilingua, SonarQube è ampiamente utilizzato dalle aziende.
Perché agli sviluppatori piace:
Gli sviluppatori amano come traccia visivamente "code smells", duplicazioni e punteggio di manutenibilità
Rileva perdite di memoria, bug e problemi di formattazione del codice prima che si verifichino
Caratteristiche chiave:
Massicce librerie di regole
Tracciamento del debito tecnico
Scansione di sicurezza
Supporto multilingua
Integrazione CI/CD
Ideale per:
Organizzazioni che necessitano di governance
Conformità
gate di qualità strutturati.
Cosa rende i migliori strumenti di AI code review efficaci?
Gli strumenti di AI code review migliorano la qualità combinando contesto, sicurezza, velocità e feedback a basso rumore.
Consapevolezza del contesto del repository: Le ultime applicazioni di AI code review possono revisionare repository di codice completi piuttosto che singoli file, tenendo conto della struttura della codebase, delle dipendenze e di altre informazioni importanti al fine di evitare avvisi non necessari.
Intelligenza di sicurezza: Le migliori soluzioni di AI code review sono dotate di capacità di intelligence di sicurezza che consentono il rilevamento precoce di vulnerabilità, pratiche insicure e dipendenze problematiche, garantendo che gli standard di codifica sicuri siano mantenuti in ogni momento.
Bassissimi livelli di rumore: Un buon strumento di AI code review può generare un rumore minimo evitando commenti irrilevanti e concentrandosi esclusivamente su problemi reali come bug, problemi di performance e rischi di sicurezza.
Riepiloghi PR rapidi: Le soluzioni di AI code review forniscono riepiloghi concisi delle pull request di codice, consentendo agli sviluppatori di cogliere rapidamente le modifiche apportate e risparmiando molto tempo.
Futuro delle code review: Collaborazione AI + Uomo
Gli strumenti di AI code review lavoreranno con gli esseri umani per migliorare velocità, qualità e processo decisionale.
Decisioni sull'architettura: Gli strumenti di revisione del codice basati su AI evidenzieranno problemi strutturali, ma sarà l'architetto a compiere in ultima analisi le scelte sull'architettura.
Validazione della logica di prodotto: Gli strumenti di AI code review trovano problemi nel codice, ma gli esseri umani convalidano la logica del prodotto per assicurarsi che le funzionalità corrispondano correttamente agli obiettivi aziendali e alle aspettative degli utenti.
Interpretazione dei requisiti aziendali: Gli strumenti di AI code review mancano di contesto, quindi gli esseri umani interpretano i requisiti e garantiscono che le modifiche al codice siano allineate alla strategia di prodotto e agli obiettivi aziendali.
Giudizio ingegneristico: Lo strumento di revisione del codice basato su AI fornisce feedback, ma sono gli esseri umani a usare la loro esperienza per prendere decisioni ingegneristiche.
Conclusione
Gli strumenti di AI code review come CodeRabbit AI code review, Greptile AI code review e altri nell'elenco dei principali strumenti di AI code review del 2026 stanno trasformando lo sviluppo software aumentando velocità, accuratezza e qualità del codice. Questi strumenti consentono ai team di gestire le loro pull request, il rilevamento dei bug e l'adesione agli standard di codifica in modo più efficace. In termini di innovazione, Enter Pro è una di quelle soluzioni che spicca per le sue caratteristiche di AI code review di livello enterprise.
FAQ
- Come fanno gli strumenti di AI code review ad analizzare le pull request su larga scala?
Uno strumento di AI code review sfrutta diff, informazioni sul repository e embedding per revisionare le pull request, dare priorità ai rischi e parallelizzare l'analisi, rendendo il processo di revisione efficiente e scalabile.
- Come gestisce CodeRabbit AI code review il contesto del repository multi-file?
CodeRabbit AI code review analizza le modifiche ai file insieme, tiene traccia delle dipendenze e impiega il contesto del repository per fornire suggerimenti che considerano tutti gli impatti sul progetto, non solo le modifiche ai singoli file.
- Come esegue Greptile AI code review l'analisi a livello di architettura?
Greptile AI code review costruisce un grafico di conoscenza del repository, mappando servizi e dipendenze per comprendere l'architettura di sistema e valutare le modifiche basate sulle relazioni strutturali e tra i servizi.
- **Qual è il flusso di lavoro tecnico dietro **Enter Pro AI per la revisione del codice?
Enter Pro AI code review consuma pull request, esegue regole di policy, genera embedding ed esegue analisi stratificate per produrre output di revisione del codice efficienti, scalabili e orientati alla governance.
- Come si integrano gli strumenti di AI code review con le pipeline CI/CD?
Uno strumento di AI code review si integra nelle pipeline CI/CD utilizzando hook Git o chiamate API per analizzare le pull request e fornire i risultati alla pipeline CI/CD in tempo reale.