KI-Code-Review-Technologien haben die Softwareentwicklungspraktiken revolutioniert, indem sie Geschwindigkeit, Effizienz und Zusammenarbeit gesteigert haben. Bis 2026 werden Technologien wie CodeRabbit KI-Code-Review, Greptile KI-Code-Review und Enter Pro durch den Einsatz von KI an der Spitze der neuen Ära der Entwicklungsprozesse stehen. KI-Code-Review-Technologien automatisieren den Prozess der Überprüfung von Pull Requests, der Erkennung von Fehlern und der Einhaltung von Codierungsstandards, ohne dass die Entwickler viel Arbeit investieren müssen.
Warum KI für Code-Reviews immer wichtiger wird
KI für Code-Reviews ist aufgrund der Einschränkungen herkömmlicher Code-Reviews notwendig geworden, die zeitaufwendig, uneinheitlich und teuer für moderne Entwicklungsteams sind. Der Einsatz von KI bei Code-Reviews automatisiert den Prozess der Analyse von Pull Requests, der Zusammenfassung der Änderungen, der Erkennung von Sicherheitsbedrohungen sowie des Auffindens von Logikfehlern und Leistungsproblemen. KI kann auch dabei helfen, KI-Codierung-Konventionen durchzusetzen und den Zusammenführungsprozess zu beschleunigen, indem die Ermüdung der Reviewer reduziert wird. Angesichts der zunehmenden Verwendung von durch KI generiertem Code besteht nun ein dringender Bedarf an einer automatisierten Validierung von Code.
6 Beste KI-Code-Review-Tools im Jahr 2026
Entdecken Sie führende KI-Code-Review-Tools im Jahr 2026, die darauf ausgelegt sind, Überprüfungen zu optimieren und die Softwarequalität zu verbessern.
- Enter Pro: KI der nächsten Generation für skalierbare Engineering-Workflows
Enter Pro ist eine Lösung auf Unternehmensebene und ein KI-Codierungsassistent, der entwickelt wurde, um Code-Review-Prozesse für moderne Entwicklungsteams zu verbessern. Die Plattform hilft dabei, die Pull-Request-Analyse zu automatisieren, Codierungsrichtlinien durchzusetzen und die Einhaltung von Sicherheitsvorschriften aufrechtzuerhalten. Durch Git-basierte Workflows analysiert Enter Pro Codeänderungen in Echtzeit, wendet Unternehmensrichtlinien an und liefert kontextbewusste KI für Code-Reviews in großen technischen Umgebungen.
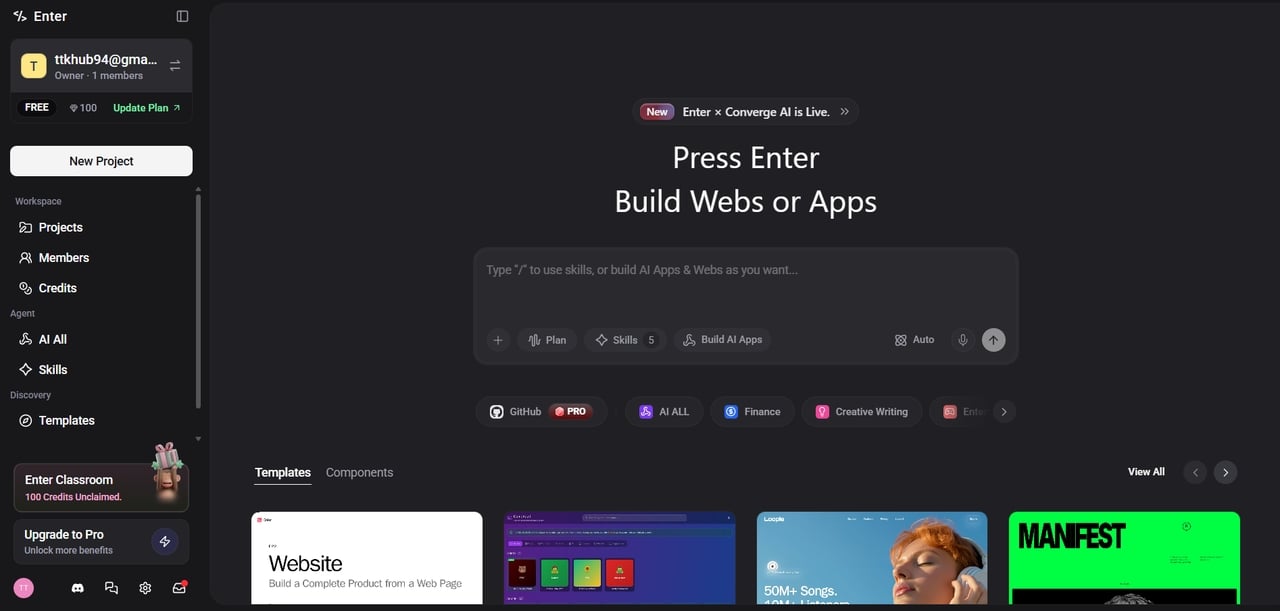
Warum Entwickler es mögen:
Automatisierung der Pull-Request-Analyse und Echtzeit-Überprüfung von Codeänderungen.
Anstatt generischer Vorschläge liefert es intelligentes, KI-gesteuertes Feedback, das den spezifischen Kontext versteht.
Hauptmerkmale:
Automatisierung auf Enterprise-Niveau: Bietet Automatisierung für KI-Code-Reviews in großen Teams, garantiert standardisierte PR-Reviews, minimierten Aufwand und einheitliche Engineering-Prozesse.
Erweiterte Sicherheitsdurchsetzung: Gewährleistet die Sicherheit des Codes durch Identifizierung von Schlupflöchern und Einhaltung von Sicherheitsrichtlinien bei allen KI-Code-Reviews.
Tiefgreifendes Repository-Verständnis: Liefert kontextbewusste Erkenntnisse über Monorepos und Microservices hinweg für intelligentere KI-Code-Review-Empfehlungen.
Unterstützung der CI/CD-Integration: Integriert sich in GitHub, GitLab und andere Pipelines, um KI-Code-Reviews in CI/CD-Prozessen zu erleichtern.
Transparenz teamübergreifend: Bietet Einblick in Engpässe bei der Überprüfung, Codequalitätsstatistiken und die allgemeine Engineering-Leistung.
Am besten geeignet für
Verbesserung des Code-Review-Prozesses
Durchsetzung von Codierungsrichtlinien
Aufrechterhaltung von Compliance und Sicherheit
Git-basierte Workflows in großen Umgebungen
- CodeRabbit: Das insgesamt beste KI-Code-Review-Tool
CodeRabbit ist eine beliebte Anwendung für KI-Code-Reviews, die es Entwicklern ermöglicht, automatisierte Pull-Request-Analysen auf GitHub und GitLab durchzuführen. CodeRabbit unterstützt die Generierung intelligenter Code-Zusammenfassungen, Fehlererkennung und verbesserte Codequalität, ohne die Produktivität zu beeinträchtigen. CodeRabbit ist beliebt aufgrund seiner einfachen Bedienbarkeit, schnellen Installation und robusten Integrationsfunktionen. Dieses Tool wird für Organisationen empfohlen, die KI-basierte Code-Reviews durchführen müssen, ohne ihr Entwicklungstempo zu beeinträchtigen.
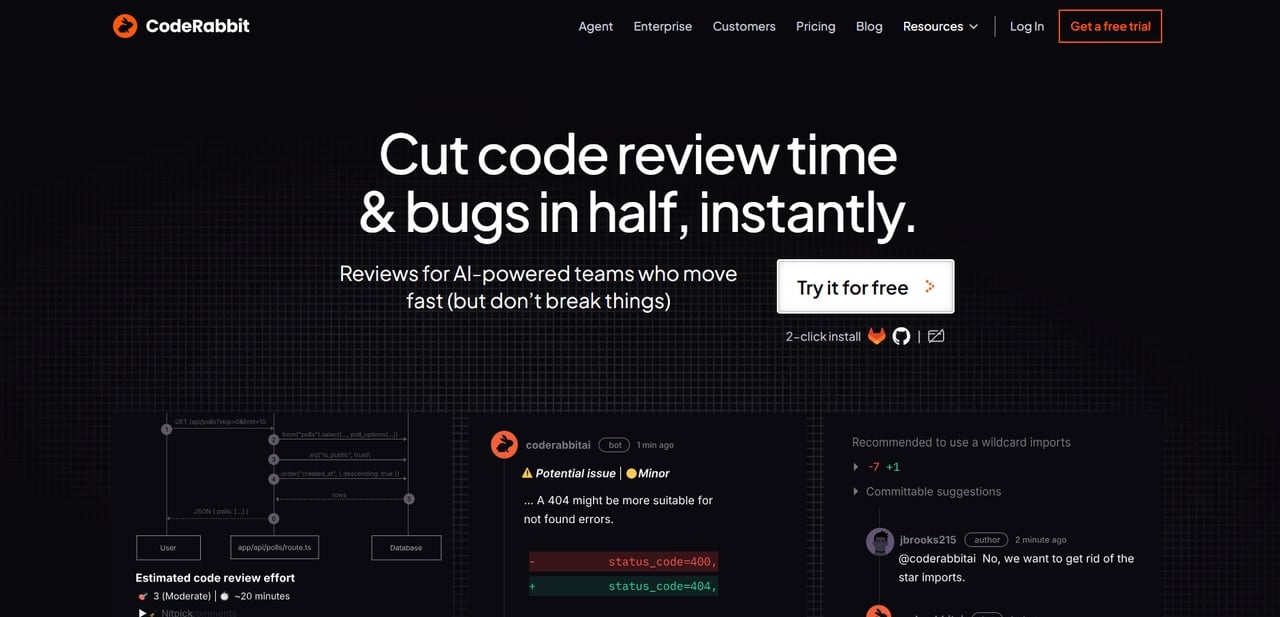
Warum Entwickler es mögen:
Kann für automatische Überprüfungen und Feedback zu Pull Requests in GitHub und GitLab integriert werden
Bietet KI-basierte Zusammenfassungen, Überprüfungen und Sicherheitschecks für schnelle und effektive Reviews
Hauptmerkmale:
**KI-gestützte PR-Zusammenfassungen: **Beschreiben automatisch Codeänderungen, um den Review-Prozess zu beschleunigen
Intelligente Review-Kommentare: Liefert Feedback basierend auf dem vollständigen Code-Kontext
**Multi-Repo-Unterstützung: **Analysiert Codeänderungen in mehreren Dateien
Schwachstellenerkennung: Identifiziert Schwachstellen im Code
**Jira- und CI/CD-Integration: **Nahtlose Integration in den Entwicklungsprozess
Anpassung der Ausführlichkeit: Passt den Grad der KI-Ausgabe an
Am besten geeignet für:
Schnell wachsende Engineering-Teams
GitHub-lastige Workflows
Startups, die Prozesse zur Codequalität skalieren
Anforderungen an geringe Einrichtungskomplexität
- Greptile: Am besten für Kontext auf Repository-Ebene
Greptile ist ein ausgeklügeltes KI-Code-Review-System, das bei der Analyse von Repositories effektiv arbeitet. Greptile analysiert Architektur und Zusammenhänge zwischen Diensten, anstatt nur Pull Requests zu überprüfen. Dies macht das System besonders nützlich für Software-Engineering-Teams in Unternehmen, die an komplexen Systemen arbeiten. Das System ermöglicht es Entwicklern, die langfristigen Auswirkungen ihres Codes in solch großen Softwareentwicklungsumgebungen zu erkennen.
Warum Entwickler es mögen:
- Greptile konzentriert sich auf fortgeschrittene Repository-Intelligenz, um das Code-Verständnis und die Review-Tiefe über große Systeme hinweg zu verbessern.
Hauptmerkmale:
**Repository-übergreifendes Verständnis: **Analysiert Beziehungen über mehrere Codebasen hinweg
Tiefgreifendes kontextuelles Denken: Liefert Erkenntnisse auf Architekturebene für bessere Entscheidungen
Agentische Code-Suche: Ermöglicht intelligente Erkundung großer Repositories
Analyse langlebigen Codes: Versteht die historische Code-Evolution
Architekturbewusste Reviews: Konzentriert sich auf systemweite Auswirkungen von Änderungen
Am besten geeignet für:
Enterprise-Engineering-Teams
Große Monorepos
Microservice-Architekturen
Infrastruktur-lastige Systeme
- GitHub Copilot Code-Review: Beste native GitHub-Erfahrung
GitHub Copilot Code-Review ergänzt das bestehende GitHub-Ökosystem durch eine KI-basierte Code-Review-Funktion, die direkt in den Arbeitsablauf des Entwicklers integriert ist. Dieses Tool bietet Online-Vorschläge und Zusammenfassungen sowie Feedback zu Pull Requests in VS Code. Das Beste daran ist die native Integration, die es für Teams, die bereits GitHub nutzen, äußerst bequem macht.
Warum Entwickler es mögen:
Native GitHub-Workflow-Unterstützung mit nahtloser Pull-Request-Integration
Enge VS Code-Integration für KI-Feedback in Echtzeit während der Entwicklung
Hauptmerkmale:
Native GitHub-Workflow-Unterstützung: Direkt in das GitHub-Ökosystem eingebaut
Nahtlose Pull-Request-Integration: Überprüft Code innerhalb der PR-Oberfläche
**Vertraute Entwicklererfahrung: **Einfache Akzeptanz für bestehende GitHub-Nutzer
VS Code-Integration: Bietet KI-Vorschläge innerhalb des Editors
**Schnelles Onboarding: **Minimale Einrichtung für Teams erforderlich
Am besten geeignet für:
GitHub-native Organisationen
Kleine bis mittlere Engineering-Teams
Entwickler, die bereits Copilot nutzen
- Qodo: Der beste auf Genauigkeit fokussierte KI-Reviewer
Qodo ist ein KI-basiertes Code-Review-Tool, das darauf ausgelegt ist, genaue Ergebnisse mit minimalem Rauschen und höherer Relevanz zu liefern. Die Technologie nutzt Multi-Agent-Denken, um Pull Requests zu untersuchen und wichtige Probleme zu identifizieren. Daher ist es ideal für Organisationen, die genaue Ergebnisse ohne irrelevante Kommentare benötigen. Qodo ist auch nützlich für die Verbesserung der Softwarequalität durch Testgenerierung und das Identifizieren von Fehlern.
Warum Entwickler es mögen:
Es erstellt automatisch umfassende Komponententests und deckt schwierige Randfälle auf
Es fungiert wie ein erfahrener Peer-Reviewer, indem es versteht, was der Code versucht zu erreichen
Hauptmerkmale:
**Multi-Agent-Review-Architektur: **Verbessert die Genauigkeit durch geschichtetes KI-Denken
Intelligente Priorisierung: Hebt kritische Probleme gegenüber kleineren Vorschlägen hervor
Reduzierte Rauscherzeugung: Minimiert irrelevante Review-Kommentare
Kontextuelle Fehlererkennung: Identifiziert tiefere Logikprobleme im Code
Unterstützung bei der Testgenerierung: Hilft, die Testabdeckung automatisch zu verbessern
Am besten geeignet für:
Teams, die Review-Präzision priorisieren
Hochgradig regulierte Umgebungen
Sicherheitsbewusste Entwicklungsteams
- Snyk Code: Am besten für sicherheitsorientierte Reviews
Snyk Code ist ein KI-basiertes Sicherheitstool, das dabei hilft, Schwachstellen und unsichere Muster innerhalb der Codebasis zu identifizieren. Es ist ein effektives Tool zur Identifizierung von Abhängigkeitsrisiken. Es kann in CI/CD-Pipelines und IDEs für kontinuierliche Sicherheitsüberprüfung integriert werden. Das Snyk-Tool ist in regulierten Branchen beliebt. Snyk hilft Teams dabei, potenzielle Sicherheitsbedrohungen und Schwachstellen frühzeitig im Entwicklungsprozess anzugehen.
Warum Entwickler es mögen:
Es bietet entwicklerfreundliche, kontextspezifische Erklärungen zusammen mit vorab geprüften automatischen Korrekturen
Es führt schnelle, build-freie Sicherheits-Scans direkt innerhalb der IDE oder des Pull Requests durch
Hauptmerkmale:
Tiefgreifende Sicherheitsanalyse: Erkennt Schwachstellen und unsichere Codemuster
Schwachstellen-Priorisierung: Hebt kritische Risiken zuerst hervor
**Open-Source-Erkenntnisse: **Verfolgt Sicherheitsrisiken von Abhängigkeiten
IDE-Integration: Arbeitet direkt innerhalb von Entwicklertools
**Compliance-Unterstützung: **Hilft bei der Einhaltung gesetzlicher Standards
Am besten geeignet für:
Fintech-Unternehmen
Enterprise-SaaS-Teams
Sicherheitsfokussierte Engineering-Teams
- SonarQube: Beste hybride statische Analyseplattform
SonarQube ist eine der beliebten Plattformen für Codequalität, die sowohl die konventionelle Methode der statischen Analyse als auch die aktuelle Praxis der KI-Unterstützung einbezieht. Dieses Tool ist hilfreich für die Durchsetzung von Codierungsstandards, das Management technischer Schulden und die langfristige Aufrechterhaltung der Softwarequalität. Aufgrund seiner hervorragenden CI/CD-Fähigkeiten und der Unterstützung mehrerer Sprachen wird SonarQube häufig von Unternehmen eingesetzt.
Warum Entwickler es mögen:
Entwickler lieben es, wie es "Code Smells", Duplikate und den Wartbarkeits-Score visuell verfolgt
Es fängt Speicherlecks, Bugs und Probleme bei der Codeformatierung ab, bevor sie entstehen
Hauptmerkmale:
Umfangreiche Regelbibliotheken
Verfolgung technischer Schulden
Sicherheitsscanning
Unterstützung mehrerer Sprachen
CI/CD-Integration
Am besten geeignet für:
Organisationen, die Governance benötigen
Compliance
Strukturierte Qualitäts-Gates.
Was macht die besten KI-Code-Review-Tools effektiv?
KI-Code-Review-Tools verbessern die Qualität, indem sie Kontext, Sicherheit, Geschwindigkeit und Feedback mit geringem Rauschen kombinieren.
Bewusstsein für Repository-Kontext: Die neuesten KI-Code-Review-Anwendungen können vollständige Code-Repositories anstatt einzelner Dateien überprüfen, wobei die Codebasenstruktur, Abhängigkeiten und andere wichtige Informationen berücksichtigt werden, um unnötige Warnungen zu vermeiden.
Sicherheitsintelligenz: Die besten KI-Code-Review-Lösungen sind mit Sicherheitsintelligenzfunktionen ausgestattet, die eine frühzeitige Erkennung von Schwachstellen, unsicheren Praktiken und problematischen Abhängigkeiten ermöglichen und sicherstellen, dass sichere Codierungsstandards jederzeit eingehalten werden.
Geringe Rauschpegel: Ein gutes KI-Code-Review-Tool kann minimales Rauschen erzeugen, indem irrelevante Kommentare vermieden werden und man sich ausschließlich auf tatsächliche Probleme wie Bugs, Leistungsprobleme und Sicherheitsrisiken konzentriert.
Schnelle PR-Zusammenfassungen: KI-Code-Review-Lösungen bieten prägnante Zusammenfassungen von Code-Pull-Requests, sodass Entwickler die vorgenommenen Änderungen schnell erfassen können und so erheblich Zeit sparen.
Zukunft der Code-Reviews: KI + Menschliche Zusammenarbeit
KI-Code-Review-Tools werden mit Menschen zusammenarbeiten, um Geschwindigkeit, Qualität und Entscheidungsfindung zu verbessern.
Architekturentscheidungen: Code-Review-Tools, die von KI unterstützt werden, heben strukturelle Probleme hervor, aber der Architekt wird letztendlich Entscheidungen über die Architektur treffen.
Validierung der Produktlogik: KI-Code-Review-Tools finden Code-Probleme, aber Menschen validieren die Produktlogik, um sicherzustellen, dass Funktionen korrekt mit Geschäftszielen und Nutzererwartungen übereinstimmen.
Interpretation geschäftlicher Anforderungen: KI-Code-Review-Tools fehlt der Kontext, daher interpretieren Menschen Anforderungen und stellen sicher, dass Codeänderungen mit der Produktstrategie und den Geschäftszielen in Einklang stehen.
Engineering-Urteilsvermögen: Das durch KI unterstützte Code-Review-Tool liefert Feedback, aber es sind Menschen, die ihre Erfahrung nutzen, um technische Entscheidungen zu treffen.
Fazit
KI-Code-Review-Tools wie CodeRabbit KI-Code-Review, Greptile KI-Code-Review und andere auf der Liste der führenden KI-Code-Review-Tools des Jahres 2026 verändern die Softwareentwicklung durch die Steigerung von Geschwindigkeit, Genauigkeit und Codequalität. Diese Tools ermöglichen es Teams, ihre Pull Requests, Fehlererkennung und die Einhaltung von Codierungsstandards effektiver zu verwalten. In Bezug auf Innovation ist Enter Pro eine solche Lösung, die sich durch ihre KI-Code-Review-Funktionen auf Unternehmensebene auszeichnet.
FAQs
- Wie analysieren KI-Code-Review-Tools Pull Requests in großem Maßstab?
Ein KI-Code-Review-Tool nutzt Diffs, Repository-Informationen und Embeddings, um Pull Requests zu überprüfen, deren Risiken zu priorisieren und deren Analyse zu parallelisieren, was den Überprüfungsprozess effizient und skalierbar macht.
- Wie geht CodeRabbit KI-Code-Review mit Repository-Kontext über mehrere Dateien hinweg um?
CodeRabbit KI-Code-Review analysiert Dateiänderungen zusammen, verfolgt Abhängigkeiten und nutzt Repository-Kontext, um Vorschläge zu liefern, die alle Auswirkungen auf das Projekt berücksichtigen, nicht nur einzelne Dateiänderungen.
- Wie führt Greptile KI-Code-Review Analysen auf Architekturebene durch?
Greptile KI-Code-Review erstellt ein Wissensgraph-Modell des Repositorys, bildet Dienste und Abhängigkeiten ab, um die Systemarchitektur zu verstehen und Änderungen basierend auf dienstübergreifenden und strukturellen Beziehungen zu bewerten.
- Was ist der technische Workflow hinter Enter Pro** KI für Code-Reviews**
Enter Pro KI-Code-Review konsumiert Pull Requests, führt Richtlinienregeln aus, generiert Embeddings und führt geschichtete Analysen durch, um effiziente, skalierbare und Governance-gesteuerte Code-Review-Ergebnisse zu erzeugen.
- Wie lassen sich KI-Code-Review-Tools in CI/CD-Pipelines integrieren?
Ein KI-Code-Review-Tool integriert sich in CI/CD-Pipelines mithilfe von Git-Hooks oder API-Aufrufen, um Pull Requests zu analysieren und deren Ergebnisse in Echtzeit wieder in die CI/CD-Pipeline zurückzuführen.